Rate this post

Microsoft AZ-500日本語テストエンジン練習テスト問題、試験問題集

100%無料AZ-500日本語日常練習試験には520問があります

Microsoft AZ-500日本語 試験シラバストピック:

セクション 比重 目標
データとアプリケーションのセキュリティ保護 20〜25% – アプリケーションのセキュリティ保護

  • 1. アプリケーションセキュリティのベストプラクティス
    • 2. ストレージとデータベースのセキュリティ保護

      – Azure におけるデータの保護

      • 1. Azure Key Vault
        • 2. 保存データおよび転送中データの暗号化
          プラットフォーム保護の実装 25〜30% – Azure コンピューティングおよびネットワークリソースの保護

          • 1. Azure Firewall
            • 2. ネットワークセキュリティグループ (NSG)
              • 3. DDoS Protection

                – 高度なセキュリティ機能の構成

                • 1. セキュリティベースラインとポリシー
                  • 2. Microsoft Defender for Cloud
                    ID とアクセスの管理 25〜30% – Microsoft Entra ID の ID 管理

                    • 1. 条件付きアクセスポリシー
                      • 2. Privileged Identity Management (PIM)
                        • 3. ユーザーとグループの管理

                          – 認証と承認の管理

                          • 1. 多要素認証 (MFA)
                            • 2. ロールベースのアクセス制御 (RBAC)
                              セキュリティ運用の管理 20〜25% – セキュリティインシデントへの対応

                              • 1. アラートとインシデント対応
                                • 2. 脅威の検出と調査

                                  – Azure ツールを使用したセキュリティの監視

                                  • 1. Log Analytics ワークスペース
                                    • 2. Microsoft Sentinel


                                      質問126、 contoso.comという名前のAzureActive Directory(Azure AD)テナントがあり、Group1、Group2、およびGroup3という名前の3つのセキュリティグループと、次の表に示すユーザーが含まれています。

                                      Group3はGroup2のメンバーです。
                                      contoso.comで、次の設定を持つApp1という名前のエンタープライズアプリケーションを登録します。
                                      所有者:User1
                                      ユーザーとグループ:Group2
                                      次の展示に示すように、App1のプロパティを構成します。

                                      次の各ステートメントについて、ステートメントがtrueの場合は、[はい]を選択します。それ以外の場合は、[いいえ]を選択します。
                                      注:正しい選択はそれぞれ1ポイントの価値があります。

                                      質問127、 次の表に示すユーザーを含むcontoso.comという名前のAzure Active Directory(Azure AD)テナントがあります。

                                      次の設定を持つAzure AD Identity Protectionユーザーリスクポリシーを作成して適用します。
                                      *割り当て:グループ1を含め、グループ2を除外します
                                      *条件:中以上のサインインリスク
                                      *アクセス:アクセスを許可し、パスワードの変更が必要
                                      以下の各ステートメントについて、ステートメントが真である場合は「はい」を選択します。それ以外の場合は、「いいえ」を選択します。
                                      注:それぞれの正しい選択には1ポイントの価値があります。

                                      質問128、 ラボのタスク
                                      タスク6
                                      VNET01 仮想ネットワーク上の Subnet0 サブネットからの接続のみを受け入れるように、Web3l 330471 という名前の Microsoft SQL サーバーを構成する必要があります。

                                      質問129、 次の表に示すリソースを含むSubcription1という名前のAzureサブスクリプションがあります。

                                      次のリソースを含むSubcription2という名前のAzureサブスクリプションがあります。
                                      * Azure Sentinelワークスペース
                                      * Azure Event Gridインスタンス
                                      NVAからAzure SentinelにCEFメッセージを取り込む必要があります。
                                      注:それぞれの正しい選択は1ポイントの価値があります。

                                      質問130、 次の表に示すリソースを含むAzure Active Directory(Azure AD)テナントがあります。

                                      User2はGroup2の所有者です。
                                      App1のユーザーとグループの設定は、次の図に示すように構成されています。

                                      質問131、 次の表に示すリソースを含むAzureサブスクリプションがあります。

                                      User1はGroup1のメンバーです。 Group1とUser2には、Vault1のKey Vault Contributorロールが割り当てられています。
                                      2019年1月1日に、Vault1でシークレットを作成します。シークレットは展示に示されているように構成されます。 ([展示]タブをクリックします。)

                                      User2にはVault1へのアクセスポリシーが割り当てられます。ポリシーには次の構成があります。
                                      * Key Management Operations: Get, List, and Restore
                                      * Cryptographic Operations: Decrypt and Unwrap Key
                                      * Secret Management Operations: Get, List, and Restore
                                      Group1 is assigned an access to Vault1. The policy has the following configurations:
                                      * Key Management Operations: Get and Recover
                                      * Secret Management Operations: List, Backup, and Recover
                                      以下の各ステートメントについて、ステートメントが真である場合は「はい」を選択します。それ以外の場合は、「いいえ」を選択します。

                                      質問132、 Azure サブスクリプションをお持ちです。
                                      AzSQL1 という名前の Azure SQL マネージド インスタンスをデプロイする予定です。
                                      AzSQL1 の暗号化ソリューションを推奨する必要があります。
                                      ソリューションは次の要件を満たす必要があります。
                                      * データベース エンジンがキーのプロビジョニング、データの暗号化、および復号化の操作を実行できないようにする必要があります。
                                      * データベース管理者が暗号化されたデータをプレーンテキストで閲覧できないようにする必要があります。
                                      推薦書には何を含めるべきでしょうか?


                                      質問133、 Azureコンテナーインスタンスを展開する予定です。
                                      クレジットカードを検証するコンテナ化されたアプリケーションがあります。アプリケーションは、アプリケーションコンテナーと検証コンテナーの2つのコンテナーで構成されます。
                                      アプリケーションコンテナは、検証コンテナによって監視されます。検証コンテナは、アプリケーションコンテナにリクエストを送信し、トランザクションごとに応答を待機することにより、セキュリティチェックを実行します。
                                      アプリケーションコンテナと検証コンテナが一緒にデプロイされるようにスケジュールされていることを確認する必要があります。コンテナは、外部に公開されていないポートでのみ互いに​​通信する必要があります。
                                      展開に何を含める必要がありますか?


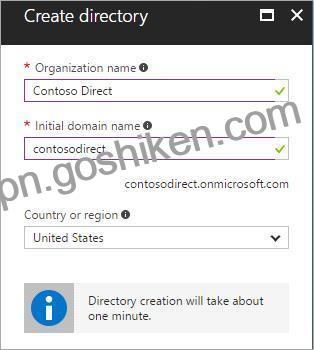
                                      質問134、 10317806.onmicrosoft.comという名前の新しいAzureActive Directory(Azure AD)ディレクトリを作成する必要があります。
                                      新しいディレクトリには、Azure Multi-Factor Authentication(MFA)を使用してサインインするように構成されたuser10317806という名前のユーザーが含まれている必要があります。

                                      質問135、 次の表に示すユーザーを含むcontoso.comという名前のAzureActive Directory(Azure AD)テナントがあります。

                                      Contoso.comには、グループ命名ポリシーが含まれています。ポリシーには、Contosoという単語を含むカスタムのブロックされた単語リストルールがあります。
                                      contoso.comでContosoSalesという名前のグループを作成できるユーザーはどれですか?回答するには、回答領域で適切なオプションを選択します。
                                      注:正しい選択はそれぞれ1ポイントの価値があります。

                                      質問136、 Azure AD Premium P2でAzureサブスクリプションを作成します。
                                      Azure Active Directory(Azure AD)Privileged Identity Management(PIM)を使用してAzureロールを保護できることを確認する必要があります。
                                      順番に実行する必要がある3つのアクションはどれですか?回答するには、適切なアクションをアクションのリストから回答エリアに移動し、正しい順序に並べます。

                                      質問137、 一連のAzure仮想マシンへのジャストインタイム(JIT)VMアクセスを構成しています。
                                      JIT VMアクセスを使用して、仮想マシンへのPowerShellアクセスをユーザーに許可する必要があります。
                                      何を設定する必要がありますか?回答するには、回答エリアで適切なオプションを選択します。
                                      注:それぞれの正しい選択には1ポイントの価値があります。

                                      質問138、 次の表に示すように、Azureサブスクリプションでリソースを作成します。

                                      VNET1には、Subnet1およびSubnet2という2つのサブネットが含まれています。 Subnet1のネットワークIDは10.0.0.0/24です。 Subnet2のネットワークIDは10.1.1.0/24です。
                                      Contoso1901は展示に示されているように構成されています。 (クリック

                                      以下の各ステートメントについて、ステートメントが真である場合は「はい」を選択します。 それ以外の場合は、「いいえ」を選択します。
                                      注:それぞれの正しい選択には1ポイントの価値があります。

                                      質問139、 3つのAzureサブスクリプションとUser1という名前のユーザーがあります。
                                      User1に、3つのサブスクリプションすべてにわたるリソースのコストを管理および表示する機能を提供する必要があります。ソリューションは、最小特権の原則を使用する必要があります。
                                      どの3つのアクションを順番に実行する必要がありますか?回答するには、適切なアクションをアクションのリストから回答領域に移動し、正しい順序で配置します。
                                      注:回答の選択肢の複数の順序が正しいです。選択した正しい注文のいずれかに対してクレジットを受け取ります。

                                      質問140、 次の表に示すユーザーを含む Azure AD テナントがあります。

                                      テナントに対してパスワードレス認証を有効にします。
                                      各ユーザーはパスワードレス認証にどの認証方法を使用できますか? 適切な認証方法を適切なユーザーにドラッグしてください。各認証方法は、1回、複数回、またはまったく使用されない場合があります。コンテンツを表示するには、ペイン間の分割バーをドラッグするか、スクロールする必要がある場合があります。
                                      注意: 正しい選択ごとに 1 ポイントが付与されます。

                                      質問141、 Registry1という名前のAzure Container Registryがあります。
                                      次の表に示すように、Registry1の役割の割り当てを追加します。

                                      どのユーザーがRegistry1に画像をアップロードし、Registry1から画像をダウンロードできますか?回答するには、回答エリアで適切なオプションを選択します。
                                      注:それぞれの正しい選択には1ポイントの価値があります。

                                      質問142、 contoso.comという名前のAzure Active Directory(Azure AD)テナントを含むAzureサブスクリプションがあります。テナントには、次の表に示すユーザーが含まれています。

                                      RG1という名前のリソースグループを作成します。
                                      RG1のアクセス許可を変更できるユーザーと、RG1で仮想ネットワークを作成できるユーザーはどれですか。回答するには、回答領域で適切なオプションを選択します。
                                      注:それぞれの正しい選択は1ポイントの価値があります。

                                      質問143、 技術要件を満たすには、AKS1 および ID1 マネージド ID を構成する必要があります。ソリューションは、最小権限の原則に従う必要があります。
                                      各 ID にどのロールを割り当てる必要がありますか? 回答するには、回答領域で適切なオプションを選択してください。
                                      注意: 正しい選択ごとに 1 ポイントが付与されます。

                                      質問144、 次の表に示すアイテムを含むKeyVault1という名前のAzureキーボールトがあります。

                                      KeyVaultでは、次のイベントが順番に発生します。
                                      * Item1は削除されます
                                      *管理者はソフト削除を有効にします
                                      * Item2とPolicy1は削除されます。
                                      次の各ステートメントについて、ステートメントがtrueの場合は、[はい]を選択します。それ以外の場合は、[いいえ]を選択します。
                                      注:正しい選択はそれぞれ1ポイントの価値があります。

                                      質問145、 Azureサブスクリプションがあります。
                                      Azure Active Directory(Azure AD)特権ID(PIM)を有効にします。
                                      管理者アカウントに対する会社のセキュリティポリシーには、次の条件があります。
                                      *アカウントは多要素認証(MFA)を使用する必要があります。
                                      *アカウントは20文字の複雑なパスワードを使用する必要があります。
                                      *パスワードは180日ごとに変更する必要があります。
                                      *アカウントはPIMを使用して管理する必要があります。
                                      過去90日間にパスワードを変更していない管理者に関するアラートを受け取ります。
                                      生成されるアラートの数を最小限に抑える必要があります。
                                      どのPIMアラートを変更する必要がありますか?


                                      質問146、 仮想ネットワークを含むAzureサブスクリプションがあります。仮想ネットワークには、次の表に示すサブネットが含まれています。

                                      サブスクリプションには、次の表に示す仮想マシンが含まれています。

                                      すべての仮想マシンに対してジャストインタイム(JIT)VMアクセスを有効にします。
                                      JITによって保護されている仮想マシンを特定する必要があります。
                                      どの仮想マシンを特定する必要がありますか?


                                      質問147、 Group1のIDおよびアクセス要件を満たす必要があります。
                                      あなたは何をするべきか?


                                      質問148、 Azure Active Directory(Azure AD)テナントとUser1という名前のユーザーを含むAzureサブスクリプションがあります。
                                      テナントのアプリ登録設定は、次の図に示すように構成されています。

                                      App1という名前のアプリをデプロイする予定です。
                                      User1がApp1をAzure ADに登録できることを確認する必要があります。ソリューションでは、最小限の特権の原則を使用する必要があります。
                                      User1にどのロールを割り当てる必要がありますか。


                                      質問149、 Microsoft Defender for Cloud のカスタム ポリシー イニシアチブを展開する予定です。
                                      削除ロックを持つすべてのリソース グループを識別する必要があります。
                                      ポリシー定義はどのように完了すればよいでしょうか? 回答するには、回答領域で適切なオプションを選択してください。
                                      注: 正しく選択するたびに 1 ポイントの価値があります。


                                      有効な問題最新版を試そうAZ-500日本語テスト解釈AZ-500日本語有効な試験ガイド:https://www.goshiken.com/Microsoft/AZ-500J-mondaishu.html

                                      Related Links: myportal.utt.edu.tt myportal.utt.edu.tt myportal.utt.edu.tt myportal.utt.edu.tt myportal.utt.edu.tt myportal.utt.edu.tt